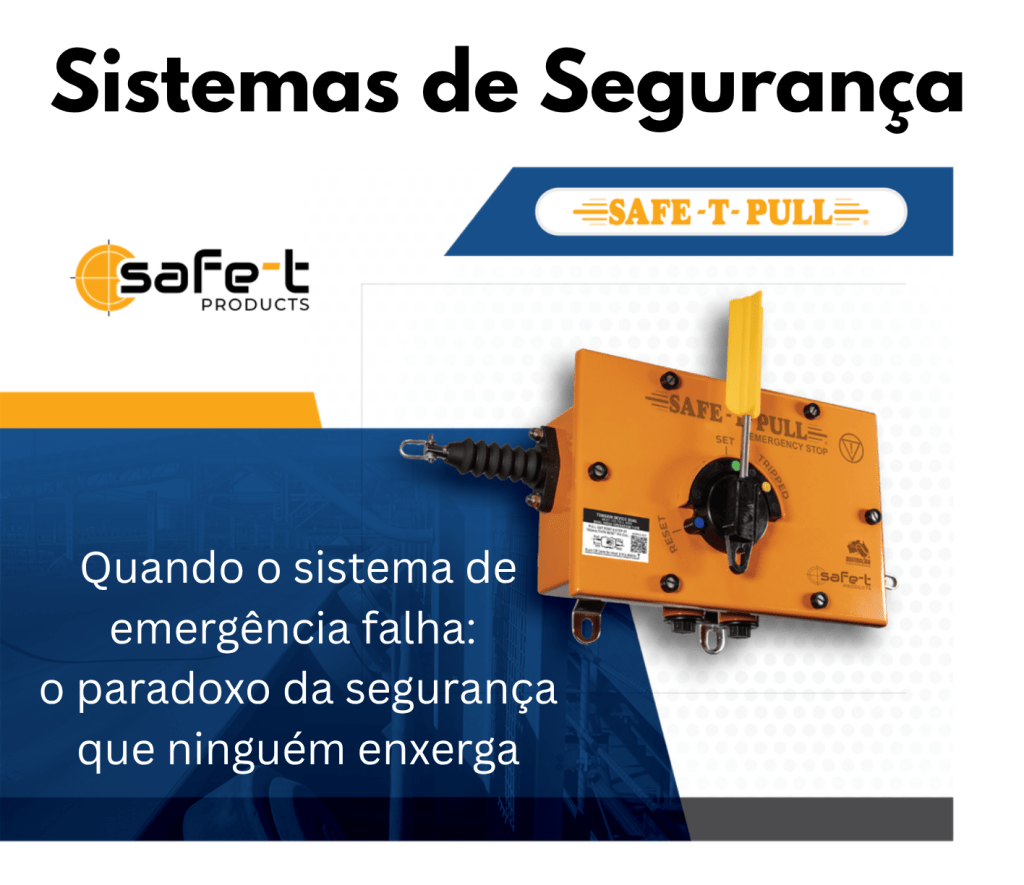
Você já parou para pensar no que acontece quando um sistema de parada de emergência de uma correia transportadora deixa de funcionar exatamente no momento em que mais precisaria? Em operações de mineração, cimento, metalurgia e indústria de alimentos, a realidade é mais comum do que admitimos: sistemas de cordão de emergência que geram alarmes falsos repetidamente, dispositivos que falham após o acionamento por desgaste mecânico ou fadiga dos componentes, e — o mais preocupante — equipes que simplesmente desativam ou contornam os sistemas de segurança porque os falsos disparos interrompem a produção com frequência. Quando isso ocorre, perdemos não apenas a confiança no dispositivo, mas a própria função para a qual ele foi projetado: proteger vidas.
A raiz do problema está em grande parte na arquitetura dos sistemas convencionais. Muitos dispositivos de emergência em operação hoje utilizam sistemas de cordão balanceado com molas compensadoras que, ao longo do tempo, perdem tensão, acumulam folgas e ficam suscetíveis a variações ambientais — vibração excessiva, acúmulo de poeira, umidade e temperatura. O resultado é previsível: disparos involuntários por afrouxamento do cordão, contato de microinterruptores que se degradam sem aviso, e atrito no cabo que compromete a transmissão da força de acionamento. Sem falar em sistemas que nunca passaram por uma análise rigorosa de modos de falha e efeitos (FMEA) ou por certificação independente de Nível de Integridade de Segurança (SIL), o que significa que ninguém consegue afirmar com segurança qual é a probabilidade real de falha desses dispositivos em condições adversas.
A consequência prática desse cenário é um ciclo vicioso extremamente perigoso: o sistema gera alarmes falsos → a equipe de operação se frustra → o sistema é ajustado para ficar menos sensível ou é simplesmente inibido → e no momento em que uma parada real é necessária, o dispositivo não responde ou responde tarde demais. Em transportadores de correia de longa distância, em moinhos e em linhas de processo contínuo, isso pode significar a diferença entre um acidente evitável e uma tragédia. A questão não é apenas trocar um componente por outro — é repensar a confiabilidade do sistema como um todo, exigindo dispositivos que tenham sido testados sob condições reais de vibração, durabilidade mecânica e ambientais, com contatos de abertura direta certificados, com análise FMEA documentada e com classificação SIL que garanta uma probabilidade de falha sob medida para o risco da aplicação.
Na prática, a pergunta que todo gestor de manutenção, de produção e de operações deveria se fazer é: o sistema de emergência instalado na sua planta foi projetado para falhar do modo seguro? Ele continua confiável após anos de exposição a ambiente severo? Existe rastreabilidade e certificação independente que sustente a confiança no dispositivo? Se a resposta for incerta, talvez seja o momento de reavaliar antes que o custo dessa incerteza seja cobrado de forma irreversível. Compartilha nos comentários: como sua equipe lida com o desafio dos alarmes falsos em sistemas de segurança?


Deixe um comentário